在数字化时代,网络安全逐渐成为企业运营不可或缺的一部分。特别是在金融、医疗等行业中,信息系统的安全至关重要,而等保测评,作为保障信息系统安全的重要手段,在行业的应用日益广泛。
随着国家对网络安全的重视程度不断加深,《网络安全法》等一系列法律法规相继出台。这些法律要求各行业必须定期进行等级保护(简称“等保”)测评,并针对评级结果制定相应的安全防护措施。在这个大环境下,等保测评成为了企业信息安全管理的重要一环。它通过一套严谨的标准和流程来对信息系统进行全面的安全检查,确保其在面对各种潜在威胁时能够保持良好的安全性。
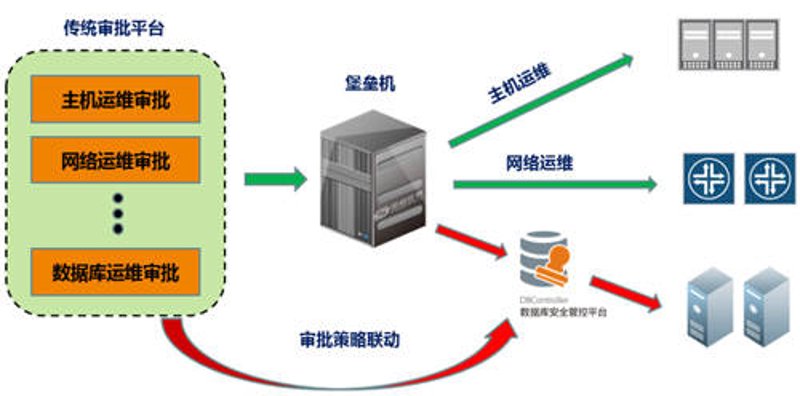
以某大型金融机构为例,在面临众多竞争对手的同时,如何保证业务系统的信息安全成为了一项艰巨的任务。为应对这一挑战,该机构积极开展了等保测评工作。通过深入细致地评估网络架构、主机防护、应用风险等方面的安全状况,并根据测评结果进行改进和完善。这不仅帮助其提升了整体的安全防御能力,还树立了客户信任度和企业形象。
与传统的人工检查相比,等保测评具有高效、精准的特点。它利用专业工具和技术手段对信息系统进行全面扫描,能够迅速发现潜在的风险点并提出有效的解决方案。这种自动化、系统化的检测方式大大提高了工作效率,减少了人为因素带来的不确定性和误判概率。
然而,在实际操作中也存在一些问题和挑战,如企业缺乏充足的网络安全知识和技能人才;部分单位对于等保测评的意义认识不足,未能将其纳入日常管理工作中;此外,随着技术日新月异的发展,信息系统面临的安全威胁也在不断变化,这就要求相关企业必须定期更新和完善自身的安全防护措施。
综上所述,等保测评已成为现代企业管理中不可或缺的一部分。它不仅帮助企业在激烈的市场竞争中建立起了坚实的信息安全保障网,还促进了整个社会网络安全环境的提升。因此,各行业企业和机构应当充分认识到其重要性,并积极采取有效措施加以推广和应用,共同营造一个更加安全可靠的网络空间。
等保测评,就像是企业信息安全的守护神。在变幻莫测的网络安全战场上,它不仅能够帮助企业在信息化浪潮中快速成长壮大,更能在关键时刻为企业撑起一把坚固的安全伞。