在当今数字化时代,信息安全已经成为企业的生命线。为了应对复杂的威胁环境,我国出台了一系列的信息安全法律法规,其中的等级保护制度更是为企业构建了一个坚实的安全屏障。
等级保护的意义
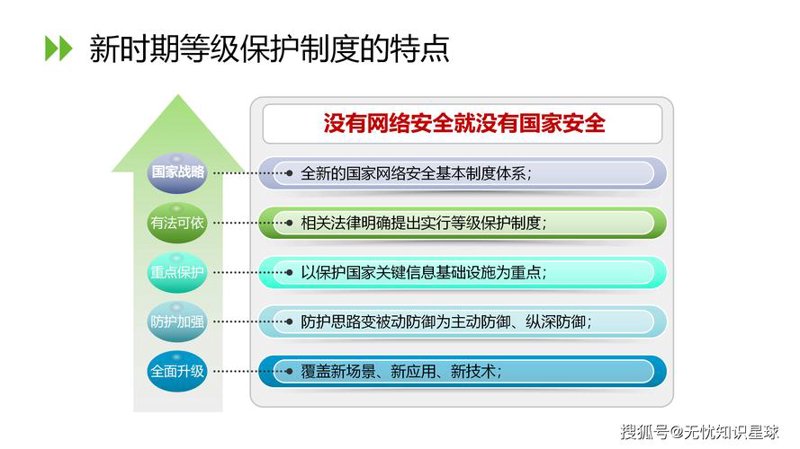
等级保护政策的核心在于通过科学的风险评估和控制措施,帮助企业识别信息系统中的各类风险,并根据风险的大小制定相应的防护措施。这项举措不仅提升了企业的信息安全防护能力,也保障了国家层面的数据安全。
比如说,一家医院如何应用等级保护制度?
以一家三级甲等医院为例,它处理着海量的医疗数据和个人信息,一旦发生泄露事件,将带来无法估量的社会负面影响。通过实施等级保护制度,医院可以对信息系统进行全面的风险评估,了解可能遭受攻击的方式和途径,并根据评估结果进行合理的安全防护设计。
等级保护的具体实践
等级保护政策的实施分为定级、备案、差距分析、建设和整改、监督检查等阶段。这些步骤看似繁琐,实则为企业提供了一套完整的解决方案。
定级:精准定位风险点
首先是确定信息系统的安全等级,这就像对一个大厦进行消防安全评估一样。不同的信息系统可能会面临不同的威胁,因此需要根据不同业务的特性和重要性来分级。
建设整改与监督检查:建立长效机制
建设整改阶段则是根据定级结果制定详细的安全防护措施并落实。这一过程就像是装修工程中的电路改造和防水处理一样必不可少。而监督检查则相当于定期检查大厦是否符合消防安全标准,确保所有安全措施得到有效执行。
总结
总之,在等级保护制度的引领下,企业可以更系统地管理信息安全风险,避免因信息泄露给业务运营和社会稳定造成不必要的损失。它不仅是一种法律要求,更是现代企业在复杂多变的网络环境中生存发展的必然选择。正如一棵树要想健康成长,就需要定期修剪枝丫、施肥浇水,企业同样需要通过严格的等级保护措施不断加固自身的信息系统防护墙。