在当今这个信息化时代,网络安全已经成为了企业运营与管理中不可或缺的一部分。而在众多的网络安全防护措施中,等保测评逐渐成为了一个令人关注的焦点。
等保测评,即等级保护测评,是针对信息系统安全状况进行的专业评估与检测。它就像是为企业搭建了一座看不见的安全墙,确保企业在面临网络攻击时能够坚如磐石,稳坐不倒。
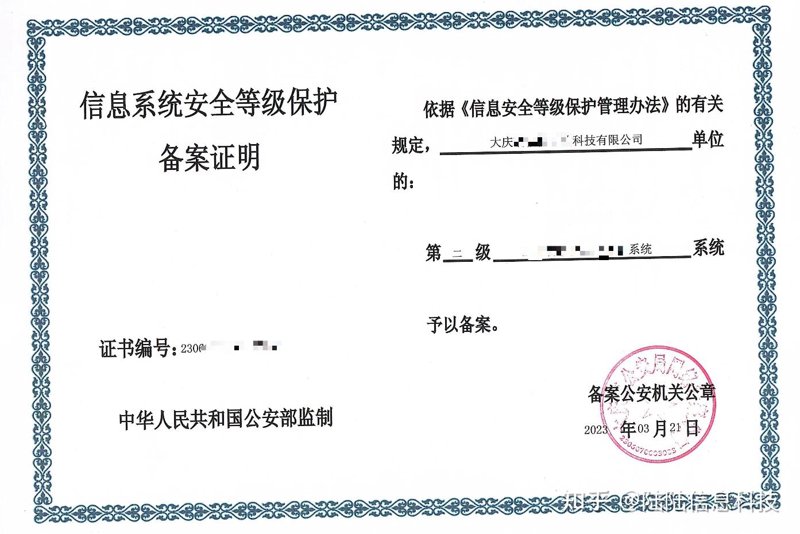
随着互联网技术的发展和应用领域的不断拓宽,网络安全的重要性得到了前所未有的提升。企业纷纷认识到,只有拥有健全的网络安全体系,才能在信息化浪潮中立于不败之地。等保测评正是帮助企业实现这一目标的重要手段之一。
等保测评并不是一次性的工作,而是一个动态过程。它包括对信息系统进行安全等级划分、制定相应的管理措施及技术防护策略,以及定期开展的安全检查和评估等工作内容。通过这样的流程,企业可以及时发现并解决潜在的安全隐患,从而有效提升自身的整体防御水平。
举例来说,一家电商平台在上线之初便引入了等保测评机制。经过多次严格审查,不仅完善了内部网络安全架构,还对员工进行了系统的安全意识培训。这使得企业在面对黑客攻击时能够迅速响应,并采取相应措施加以应对,最终成功抵挡住了多起风险事件。
然而,并非所有企业都重视或理解这一过程的重要性。一些小规模的企业往往因为资金和技术力量不足而忽视了等保测评工作,认为它只是一堆繁琐的程序而已。然而事实并非如此。正如盖房子需要打好地基一样,构建网络安全同样离不开坚实的前期准备。
综上所述,在数字化转型的大背景下,加强等保测评对于提升企业抵御网络威胁的能力具有重要意义。通过不断的检测与改进,我们可以更好地保护企业的关键数据和客户隐私信息免受侵害。因此,无论是初创公司还是成熟型企业,都应该将等保测评纳入其常态化管理流程之中。