在信息化时代的浪潮下,企业数字化转型的步伐日益加快。随之而来的,是如何保障企业在数字经济中的安全与稳定——等级保护政策的出台为这一问题提供了系统性的解决方案。
什么是等级保护?
等级保护是指按照信息系统的重要程度、业务特点以及所面临的风险,将信息系统的安全需求分为不同的级别,并采取相应的防护措施来保障其网络安全。它不仅涉及技术层面的安全控制,还包括组织管理上的制度和技术的紧密配合。
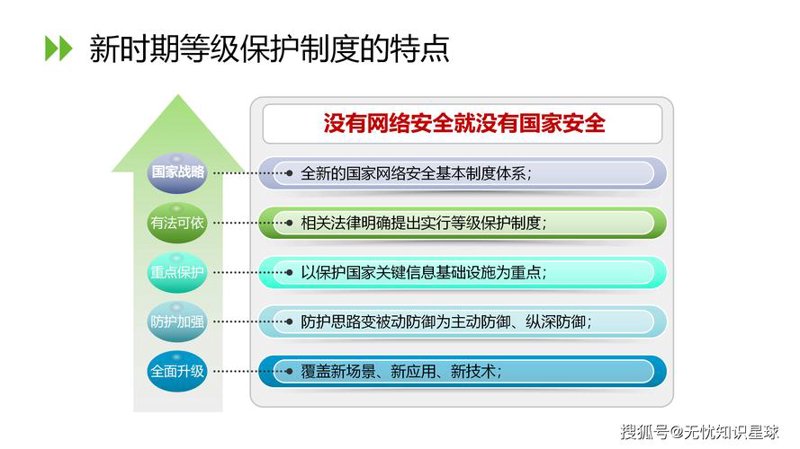
等级划分的意义
等级保护政策根据信息系统的业务重要性将其划分为五个安全保护等级:从第一级到第五级依次增高。每个级别都有相应的安全标准和要求。第一级主要适用于个人电脑和非涉密小型系统;而五级则是最高的防护水平,专门针对关系国家关键领域的重要信息系统。
等级保护与企业现状
对于多数企业来说,等级保护不仅帮助企业构建起一道坚固的网络安全防线,更是一个逐步提升自身信息安全管理水平的过程。通过评估和整改,企业可以发现并弥补潜在的安全漏洞;同时,定期的安全检查可以帮助企业及时掌握技术变化带来的防护需求。
实际案例分析
例如,在某电商平台实施等级保护的过程中,通过风险评估发现了大量第三方插件中存在安全问题。经过专业团队的技术支持与企业自身的整改努力,最终成功提升了系统的整体安全性,避免了潜在的数据泄露事件的发生。
未来展望:持续优化与创新
随着技术的不断进步和业务环境的变化,等级保护也面临着新的挑战。未来的企业在遵循已有的法规要求的同时,需要更加注重采用先进的信息安全技术和管理理念来应对这些变化。
综上所述,通过严格遵守等级保护政策,企业不仅能够有效预防风险,还可以加强自身的信息化管理水平,从而更好地适应未来数字化经济的发展需求。